
Despre Rizea Networks
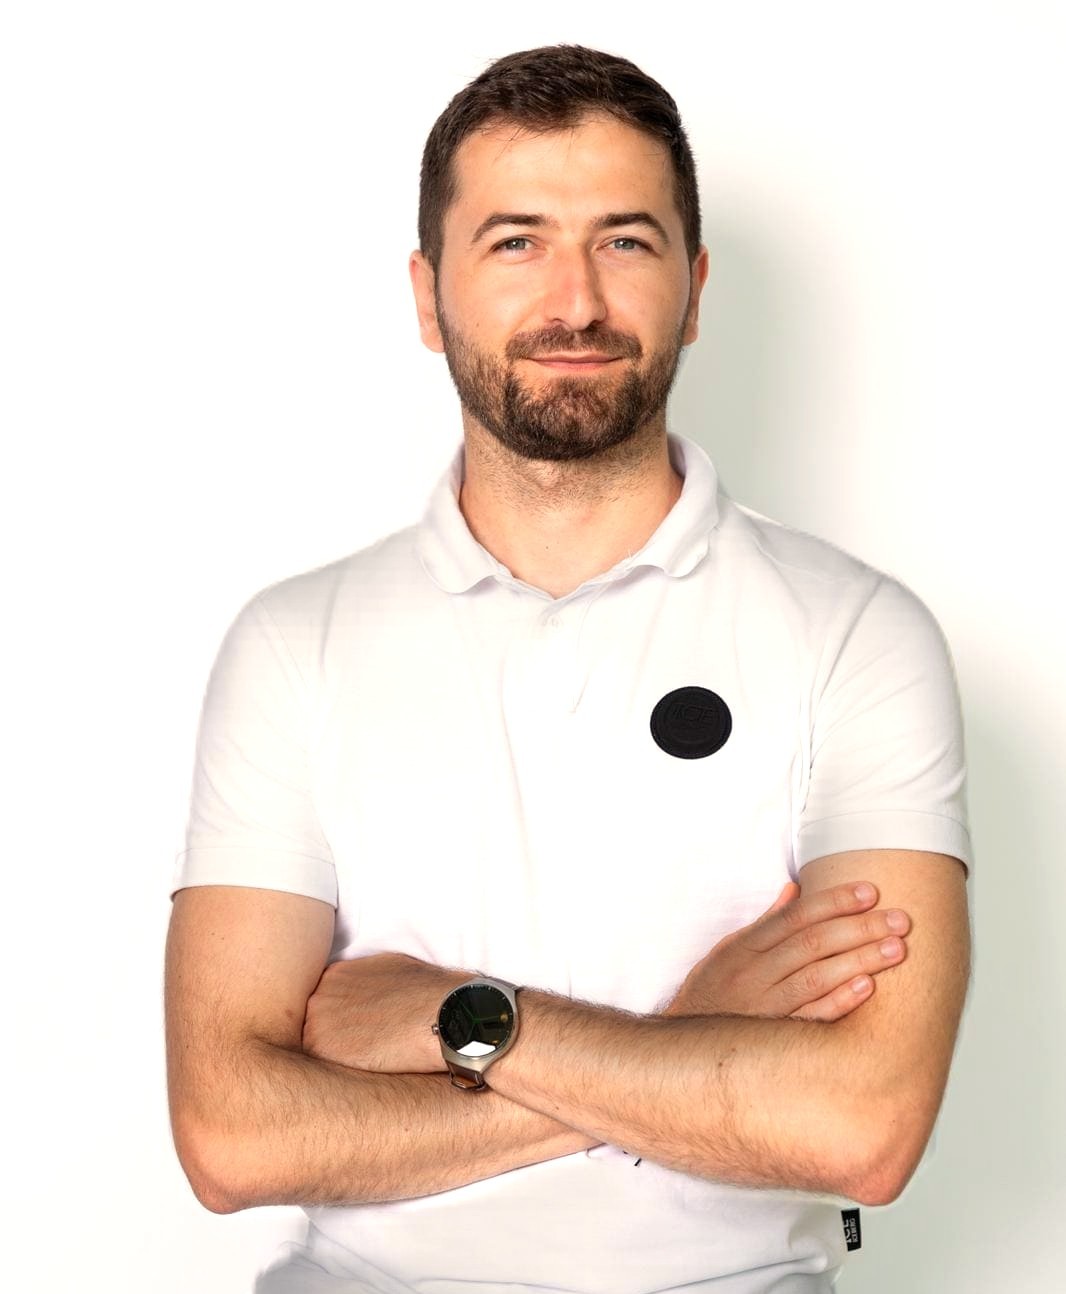
Sunt Mihai Rizea. Transform securitatea IT în decizii clare pentru management.
Lucrez la intersecția dintre infrastructură, securitate, Microsoft 365, NIS2, ISO 27001 și guvernanță AI. Vorbesc cu echipa IT pe limba ei și cu boardul pe limba riscului, iar fiecare recomandare vine cu un plan și cu dovezi.
- Direct cu minefără intermediari pe proiect
- De la rețea la boardexperiență pe toate straturile
- Plan și dovezinu doar recomandări
- Securitate IT
- NIS2
- ISO 27001
- Microsoft 365
- Guvernanță AI
Povestea pe scurt
Experiență construită în medii unde controlul contează.
Am pornit din infrastructură, din locurile unde rețeaua trebuie să meargă zi și noapte, accesul trebuie controlat, iar incidentele trebuie investigate repede și explicate clar.
Cu timpul, peste rețea s-au adăugat securitatea, Microsoft 365 și cloud-ul, apoi conformitatea și, mai nou, inteligența artificială. Am rămas aproape de fiecare strat, pentru că o recomandare bună pentru management trebuie să funcționeze și în configurația reală.
Rizea Networks nu e o agenție generalistă. E o practică de consultanță care leagă arhitectura tehnică de risc, de conformitate și de felul în care firma chiar lucrează.
Straturile de experiență
De la infrastructură la deciziile de board.
Fiecare strat se sprijină pe cel de dedesubt. De aceea un plan de conformitate sau de guvernanță AI ține doar dacă rețeaua, accesul și Microsoft 365 sunt și ele în ordine.
Cum lucrez
Tehnic când trebuie. Clar când contează.
O firmă nu are nevoie doar de explicații tehnice. Are nevoie să știe ce risc are, ce impact poate avea, ce se face acum și ce se poate planifica.
Pentru management
- Riscurile explicate prin impactul asupra firmei
- Deciziile care trebuie luate, în ordinea importanței
- Un plan pe 30, 60 și 90 de zile, cu buget realist
- Răspunsuri clare când întreabă clientul, auditorul sau boardul
Pentru echipa IT
- Constatări tehnice precise, legate de configurația reală
- Pași de remediere care se pot aplica în operare
- Responsabili și criterii clare de închidere
- Documente pe care echipa le folosește și după proiect
Principii
Ce ghidează fiecare proiect.
Control înainte de complexitate
Nu complicăm infrastructura ca să pară matură. Începem cu ce trebuie controlat: identitate, acces, date, backup, jurnale și procese.
Claritate pentru management
Un risc tehnic se explică prin impact: ce se poate întâmpla, cât de grav e și ce decizie trebuie luată.
Documente care se folosesc
Politicile, rapoartele și planurile trebuie să ajute echipa în fiecare zi, nu doar să existe pentru audit.
Diferența
Mai puțin zgomot. Mai multă structură și execuție.
Multe firme nu au nevoie de încă un raport frumos. Au nevoie de cineva care înțelege infrastructura, vede riscurile și propune un drum care se poate parcurge.
Ce primești
- Politici scrise pentru contextul firmei tale
- Recomandări care se pot implementa cu echipa existentă
- Explicații pe limba managementului
- Termene și costuri realiste
Ce nu primești
- Politici copiate fără context
- Recomandări imposibil de aplicat
- Jargon tehnic inutil pentru board
- Promisiuni de tip „100% sigur”
Unde pot ajuta
Concret, pe ce lucrăm împreună.
Audit IT și securitate
Evaluare pentru infrastructură, acces, Microsoft 365, backup, cloud și procese.
Vezi auditulNIS2 și ISO 27001
Analiza lipsurilor, registrul riscurilor, politici, dosar de dovezi și plan de acțiune.
Vezi serviciulSecuritate Microsoft 365
Conturi, verificare în doi pași, acces condiționat, Defender, Intune și jurnale.
Vezi serviciulGuvernanță AI
Inventar AI, evaluarea riscului, politică de utilizare și pregătire pentru EU AI Act.
Vezi serviciulRețea și infrastructură
Proiectare, segmentare, conectivitate între sedii, Wi-Fi, firewall și monitorizare.
Vezi monitorizareaInsights
Analize despre securitate, conformitate, Microsoft 365 și guvernanță AI.
Citește analizeleRepere