
Securitate IT, conformitate și guvernanță AI
Securitate IT și NIS2 care se pot dovedi.
Găsim unde e expusă firma, stabilim ce rezolvi întâi și construim dovezile pe care le arăți clienților, managementului și auditorilor. Pe înțelesul tuturor, nu doar al echipei IT.
- Riscul întâiprioritizăm după impactul real asupra firmei
- Dovezi gatapregătite pentru audit și clienți
- Două rapoartepentru management și pentru IT
- riscuri ordonate după impact
- măsuri cu responsabil și termen
- dovezi pentru audit și management
De ce ne sună directorii
Recunoști una dintre situațiile astea?
Alege situația ta și mergi direct la soluție.
Un client mare cere dovezi
Un client, o licitație sau un audit cere dovezi pe care trebuie să le poți susține.
Construim dosarul de doveziNu știi dacă intri sub NIS2
Ai nevoie să știi dacă legea se aplică și cine răspunde, înainte să investești.
Verifică în 1 minutMicrosoft 365 a crescut fără control
Conturi, documente partajate și drepturi de acces s-au adunat fără o verificare de ansamblu.
Vezi securitatea Microsoft 365Echipa folosește deja AI
Nu e clar ce instrumente se folosesc, cine răspunde și ce date au voie să intre în ele.
Vezi guvernanța AINimeni n-a testat recuperarea
Backup-ul există, dar nimeni nu știe cât stă firma pe loc dacă trebuie folosit.
Vezi auditul ITUrmează un audit sau a fost un incident
Ai nevoie repede de o imagine independentă: ce e grav și ce rezolvi întâi.
Vorbește cu noi aziDe ce acum
Securitatea nu mai e doar treaba IT-ului.
- Clienții cer doveziFirmele mari își verifică furnizorii. Fără dovezi, pierzi contracte, nu doar puncte la audit.
- Legea s-a schimbatNIS2 și EU AI Act pun responsabilitatea pe conducere, cu amenzi pentru firme și răspundere pentru management.
- Un incident oprește firmaUn atac sau o pană înseamnă oameni care nu pot lucra, clienți care așteaptă și bani pierduți în fiecare oră.
Cât te costă o zi în care firma stă pe loc?
Test gratuit, 60 de secunde
Cât de pregătită e firma ta?
Opt întrebări simple, fără termeni tehnici. Graficul se desenează pe loc și îți arată unde ești bine și unde e primul lucru de rezolvat. Nimic nu e trimis nicăieri.
- 1Toți angajații intră în cont cu un cod pe telefon, nu doar cu parola?
- 2Când pleacă cineva din firmă, accesul i se închide în aceeași zi?
- 3Ați verificat în ultimul an că puteți recupera datele după un atac?
- 4Știți ce documente ale firmei sunt partajate cu oameni din afară?
- 5Aveți reguli de securitate scrise, aprobate de conducere?
- 6Dacă un client mare vă cere dovezi de securitate, le aveți pregătite?
- 7Știți ce instrumente AI folosesc angajații?
- 8Există reguli despre ce date au voie să intre în ChatGPT sau Copilot?
Servicii
Patru servicii, aceeași metodă.
Context, risc, măsuri, responsabili și dovezi. Dacă nu e clar de unde să începi, discuția inițială stabilește prioritățile.
„Vreau să știu cât de expusă e firma.”
Consultanță cybersecurity
Evaluăm conturile, infrastructura, cloud-ul, datele, furnizorii și capacitatea de recuperare, ca să separăm riscul real de zgomot.
Vezi consultanța„Trebuie să fim conformi NIS2 sau ISO 27001.”
Conformitate NIS2 și ISO 27001
Stabilim dacă firma intră sub NIS2, găsim ce lipsește și construim planul de măsuri, responsabili și dovezi.
Vezi NIS2 și ISO 27001„Echipa folosește AI și vreau reguli clare.”
Guvernanță AI
Facem inventarul AI, evaluăm riscul și stabilim ce e permis, ce trebuie aprobat și cine răspunde, ținând cont de EU AI Act.
Vezi guvernanța AI„Lucrăm pe Microsoft 365 și vreau să fie bine protejat.”
Securitate Microsoft 365
Verificăm conturile, accesul, emailul, documentele partajate și dispozitivele, apoi prioritizăm măsurile cu impact real.
Vezi securitatea Microsoft 365Cum lucrăm
Patru pași, de la prima discuție la dovezi.
Apasă pe fiecare pas ca să vezi ce se întâmplă, cât timp îți cere și ce primești.
Pasul 1 din 4 · 30 de minute, online
Discuția inițială
Ne spui ce te îngrijorează: un client care cere dovezi, NIS2, un audit, AI-ul folosit fără reguli. Îți spunem sincer dacă și cum te putem ajuta.
- Ce faci tu
- Ne povestești situația. Nu trebuie să pregătești nimic.
- Ce primești
- O imagine clară a pașilor și o propunere scrisă, cu preț, dacă vrei să mergem mai departe.
Pasul 2 din 4 · de obicei 1–3 săptămâni
Evaluarea
Ne uităm la conturi, date, backup, furnizori și reguli, plus discuții scurte cu oamenii-cheie. Activitatea firmei nu se oprește.
- Ce faci tu
- Echipa IT ne acordă câteva ore și accesul la configurații.
- Ce primești
- Harta completă a riscurilor: ce e în regulă, ce lipsește și ce e urgent.
Pasul 3 din 4 · o întâlnire de 60 de minute
Prioritizarea
Ordonăm riscurile după cât pot costa firma și cât efort cer. Prezentăm rezultatul conducerii, fără jargon.
- Ce faci tu
- Conducerea participă la o discuție și ia deciziile importante.
- Ce primești
- Raportul pentru management și planul pe 30, 60 și 90 de zile.
Pasul 4 din 4 · în ritmul echipei tale
Rezolvare și dovezi
Echipa ta sau furnizorul rezolvă, iar noi ghidăm, verificăm și documentăm fiecare măsură închisă.
- Ce faci tu
- Aplicați măsurile din plan, în ordinea stabilită.
- Ce primești
- Dosarul de dovezi pentru clienți, audit și management.
Primul pas
Hai să vorbim 30 de minute.
Fără prezentări lungi și fără obligații. Îmi spui ce te îngrijorează, iar la final știi dacă și cum te pot ajuta.
- Alegi un momentcare îți convine
- Vorbim 30 de minuteonline sau la telefon
- Primești o propunere scrisăcu pași și preț, dacă vrei
Ce primești
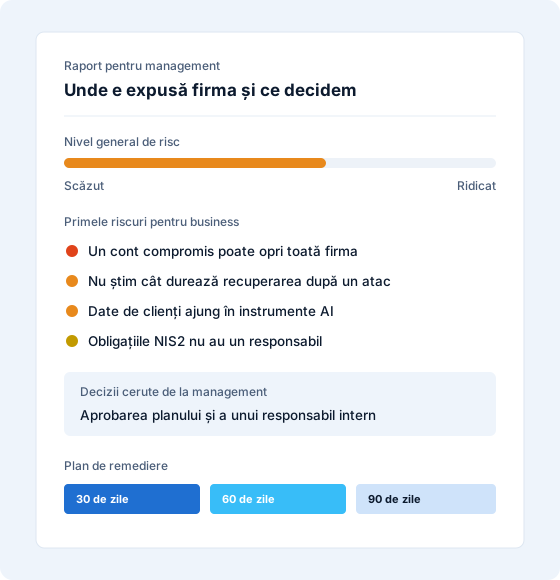
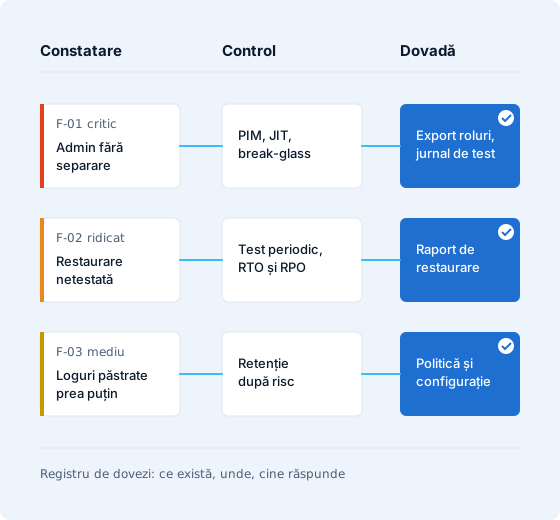
Un raport pentru decizie și unul pentru execuție.
Managementul vede riscul, impactul și deciziile. Echipa IT primește registrul tehnic, cu fiecare problemă legată de soluție, responsabil și dovada că s-a rezolvat.
- Raport executiv cu riscuri, impact, decizii și priorități, fără jargon.
- Riscuri prioritizate după impactul asupra business-ului și efort.
- Plan pe 30, 60 și 90 de zile, cu ce rezolvi rapid și ce cere buget.
- Registru de dovezi: ce ai de arătat, unde se află, cine îl ține la zi.
- Discuție cu managementul despre decizii, priorități și pașii următori.
NIS2 în România
Intră firma ta sub NIS2? Află în 1 minut.
Alege domeniul și mărimea firmei. Rezultatul apare pe loc, în browserul tău.
Intră firma ta sub NIS2?
În așteptareRezultatul apare aici, pe loc.
Discută rezultatul cu noiOrientativ, nu analiză juridică. Statutul oficial îl stabilește DNSC după notificare.
Studii de caz
Proiecte din care au rămas rezultate.
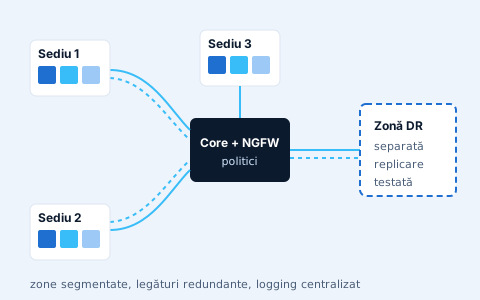
Infrastructură pregătită pentru audit și pentru dezastru
O firmă reglementată avea nevoie de separarea zonelor critice și de un plan real de recuperare.
Rezultat: zone critice separate, conexiuni redundante, site de recuperare separat și trasabilitate pentru audit.
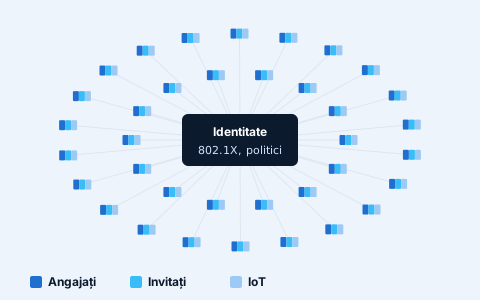
Aceleași reguli de acces în toate magazinele
Angajații, clienții și echipamentele foloseau aceeași rețea în peste 100 de locații.
Rezultat: acces separat pentru angajați, clienți și echipamente, administrat dintr-un singur loc.
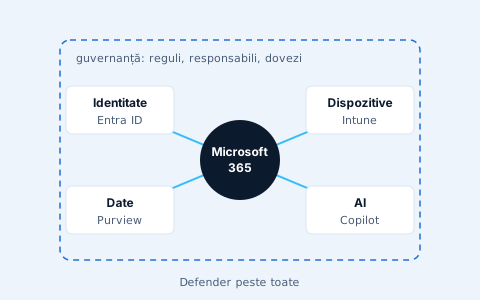
Microsoft 365 și AI sub control
Firma lucra integral în Microsoft 365 și începuse să folosească AI fără reguli.
Rezultat: conturi, dispozitive, date și utilizarea AI sub reguli scrise, cu dovezi pentru management.
Întrebări
Ce ne întreabă directorii înainte să începem.
Toate întrebările frecventeFirma mea intră sub NIS2?
Depinde de sector, de mărime și de serviciile pe care le furnizezi. Verificarea de mai sus îți dă o primă orientare, iar pentru un răspuns sigur ne uităm la contextul concret.
Cât costă?
Depinde de mărimea firmei și de ce intră în analiză. Prima discuție, de 30 de minute, nu te costă nimic. După ea primești o propunere scrisă, cu ce se face, ce primești și prețul, înainte să începem.
Cine răspunde de securitate în firmă?
Nu doar IT-ul. Conducerea trebuie să vadă riscurile și să își asume deciziile importante. Noi îi dăm informația pe înțeles.
Trebuie să oprim activitatea în timpul evaluării?
Nu. Evaluarea se face pe configurații, documente și discuții scurte cu oamenii-cheie, fără întreruperi pentru angajați.
Lucrați cu echipa noastră IT sau cu furnizorul extern?
Da, împreună cu ei. Ei rămân responsabili de operare. Noi aducem evaluarea independentă, prioritizarea și dovezile.
Ce primește concret managementul?
Un raport fără jargon, riscurile în ordinea impactului asupra business-ului, deciziile care trebuie luate și un plan pe 30, 60 și 90 de zile.
Putem începe doar cu un audit?
Da. Auditul se livrează separat, cu riscuri prioritizate și plan. Ce faci după aceea decizi tu.